Domain billige-dsl-flatrate.de kaufen?
Wir ziehen mit dem Projekt
billige-dsl-flatrate.de um.
Sind Sie am Kauf der Domain
billige-dsl-flatrate.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain billige-dsl-flatrate.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
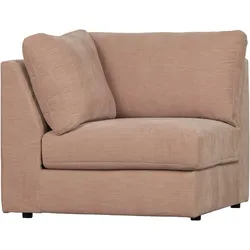
Modulsofa Family Eck-Element, weicher Webstoff, modern und flexibel, rosa, einfach verbindbarWohlfühlmomente im modernen Farbton Mit dem Eck-Element von VTwonen kannst Du Deine persönliche Komfortzone gestalten. Das sanfte Rosa schafft eine entspannte Atmosphäre und setzt einen stilvollen Akzent in Deinem Raum. Als Teil eines modularen Systems lässt sich das Element flexibel mit weiteren Modulteilen kombinieren und passt sich so Deinen individuellen Bedürfnissen an. Ob als Rückzugsort für Dich allein oder als Teil einer großzügigen Sofalandschaft – das durchdachte Design lädt zum Ankommen und Wohlfühlen ein. Hochwertige Materialien und mühelose Pflege Das Eck-Element ist mit einem weichen Webstoff bezogen, der nicht nur angenehm auf der Haut liegt, sondern auch eine elegante Textur besitzt. Die hohe Abriebfestigkeit des Bezugs und die stabile Konstruktion sorgen für langlebige Qualität. Mit kompakten Maßen eignet sich das Modul perfekt für verschiedene Raumgrößen und bietet dabei einen komfortablen Sitzplatz. Die Reinigung gelingt unkompliziert: Kleine Flecken lassen sich einfach abtupfen, größere mit einem milden Reinigungsmittel entfernen. Ein durchdachtes Detail für Deine Einrichtung: Filzgleiter unter den Beinen schützen empfindliche Böden zuverlässig.799,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **

Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jurassic World Rebirth Bösewicht1 Dino-Actionfigur, 56 cm Doppelattacke Dinosaurier-Spielzeug, 2 AngriffeMit der Distortus Rex Dinosaurier-Actionfigur aus der Jurassic World Rebirth Reihe können spannende Abenteuer nachgespielt werden. Dieses Spielzeug ist für Kinder ab 4 Jahren geeignet und bringt die prähistorische Welt direkt ins Kinderzimmer. beeindruckende Größe von ca. 56 cm mit einer Doppelattacke-Funktion für actionreiches Spielen detaillierte Gestaltung mit beweglichen Gliedmaßen Die Figur des Distortus Rex zeichnet sich durch ihre realitätsnahe Hautstruktur und die authentische Farbgebung aus. Dank der beweglichen Arme und Beine lässt sich der Dinosaurier in verschiedene Posen bringen. Ein besonderes Highlight ist die integrierte Angriffsfunktion, die auf Knopfdruck ausgelöst wird und für dynamische Spielmomente sorgt.54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
Modulsofa Family Eck-Element, weicher Webstoff, modern und flexibel, rosa, einfach verbindbarWohlfühlmomente im modernen Farbton Mit dem Eck-Element von VTwonen kannst Du Deine persönliche Komfortzone gestalten. Das sanfte Rosa schafft eine entspannte Atmosphäre und setzt einen stilvollen Akzent in Deinem Raum. Als Teil eines modularen Systems lässt sich das Element flexibel mit weiteren Modulteilen kombinieren und passt sich so Deinen individuellen Bedürfnissen an. Ob als Rückzugsort für Dich allein oder als Teil einer großzügigen Sofalandschaft – das durchdachte Design lädt zum Ankommen und Wohlfühlen ein. Hochwertige Materialien und mühelose Pflege Das Eck-Element ist mit einem weichen Webstoff bezogen, der nicht nur angenehm auf der Haut liegt, sondern auch eine elegante Textur besitzt. Die hohe Abriebfestigkeit des Bezugs und die stabile Konstruktion sorgen für langlebige Qualität. Mit kompakten Maßen eignet sich das Modul perfekt für verschiedene Raumgrößen und bietet dabei einen komfortablen Sitzplatz. Die Reinigung gelingt unkompliziert: Kleine Flecken lassen sich einfach abtupfen, größere mit einem milden Reinigungsmittel entfernen. Ein durchdachtes Detail für Deine Einrichtung: Filzgleiter unter den Beinen schützen empfindliche Böden zuverlässig.799,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krumwiede-Steiner, Franziska: Förderpläne - einfach und effizientFörderpläne - einfach und effizient , Beobachten, diagnostizieren und überprüfen (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180817, Produktform: Kartoniert, Inhalt/Anzahl: 1, Beilage: Broschüre klebegebunden mit CD, Titel der Reihe: Bergedorfer Grundsteine Schulalltag##, Autoren: Krumwiede-Steiner, Franziska, Seitenzahl/Blattzahl: 56, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Diagnostik & Förderung; Förderpläne; Sekundarstufe I, Fachschema: Förderung (pädagogisch)~Didaktik~Unterricht / Didaktik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: HAS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: HAS SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 296, Breite: 212, Höhe: 7, Gewicht: 210, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Schulform: Hauptschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 191200620,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.