Domain billige-dsl-flatrate.de kaufen?
Wir ziehen mit dem Projekt
billige-dsl-flatrate.de um.
Sind Sie am Kauf der Domain
billige-dsl-flatrate.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain billige-dsl-flatrate.de kaufen?
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen oder Systeme zu infiltrieren. Es ist wichtig, sich gegen diese Angriffsvektoren zu schützen, indem man Sicherheitsmaßnahmen wie regelmäßige Updates, Schulungen für Mitarbeiter und starke Passwörter implementiert. **
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen verwendet werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen, Systeme zu infiltrieren oder Malware zu verbreiten. Unternehmen sollten daher ihre Mitarbeiter schulen, Software regelmäßig aktualisieren und Sicherheitsmaßnahmen implementieren, um sich vor diesen Angriffen zu schützen. **

Ähnliche Suchbegriffe für Angriffsvektoren
Top-Angebote
Produkte zum Begriff Angriffsvektoren:
-
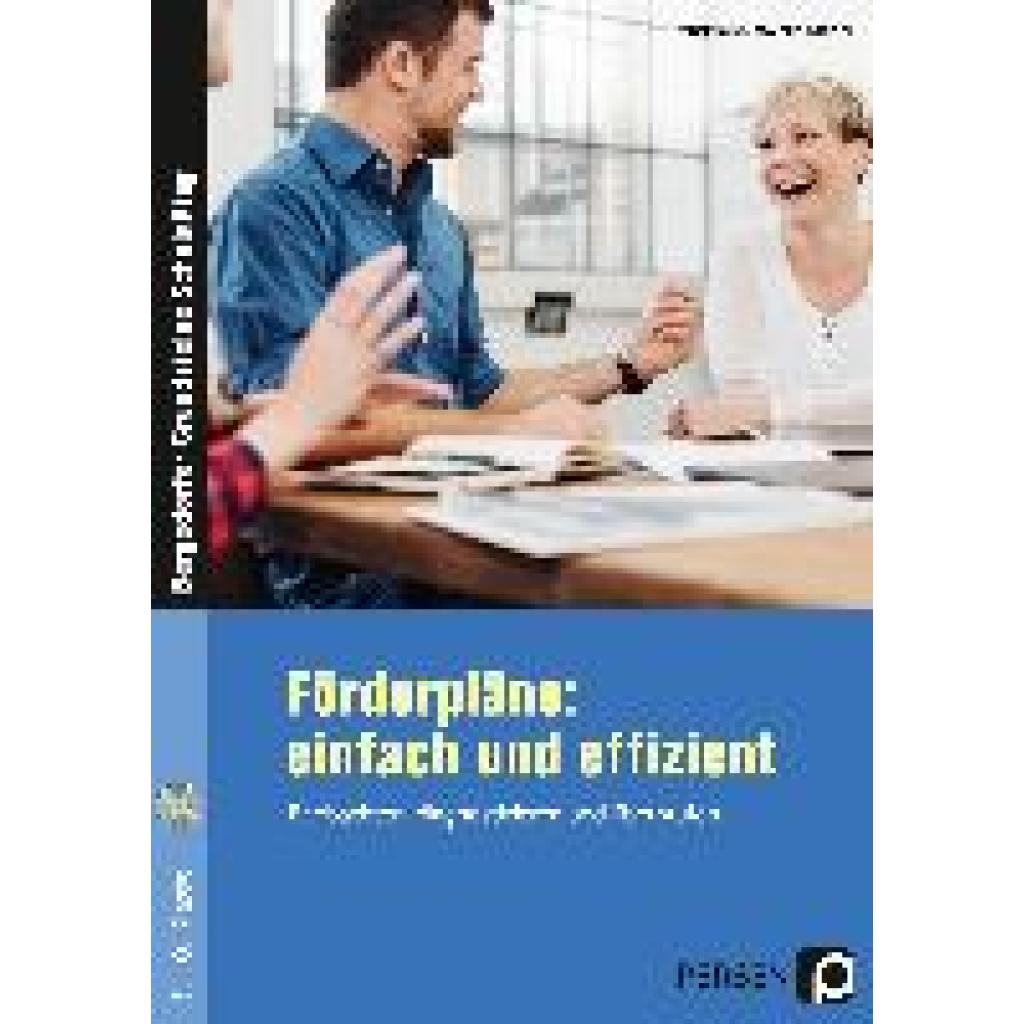
Krumwiede-Steiner, Franziska: Förderpläne - einfach und effizientFörderpläne - einfach und effizient , Beobachten, diagnostizieren und überprüfen (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180817, Produktform: Kartoniert, Inhalt/Anzahl: 1, Beilage: Broschüre klebegebunden mit CD, Titel der Reihe: Bergedorfer Grundsteine Schulalltag##, Autoren: Krumwiede-Steiner, Franziska, Seitenzahl/Blattzahl: 56, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Diagnostik & Förderung; Förderpläne; Sekundarstufe I, Fachschema: Förderung (pädagogisch)~Didaktik~Unterricht / Didaktik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: HAS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: HAS SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 296, Breite: 212, Höhe: 7, Gewicht: 210, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Schulform: Hauptschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 191200620,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Angriffsvektoren, die bei Cyberangriffen auf Unternehmensnetzwerke verwendet werden?
Phishing-E-Mails, die Mitarbeiter dazu verleiten, schädliche Links anzuklicken oder sensible Informationen preiszugeben. Schwachstellen in Software oder Systemen, die von Angreifern ausgenutzt werden, um Zugriff auf das Netzwerk zu erhalten. Social Engineering, bei dem Angreifer Informationen über Mitarbeiter sammeln, um Zugriffsberechtigungen zu erhalten. **
-
Was sind die häufigsten Angriffsvektoren, die bei der Cyberkriminalität eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware wird verwendet, um Systeme zu infiltrieren und Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe darauf abzielen, die Verfügbarkeit von Websites oder Diensten zu beeinträchtigen. **
-
Was bedeutet "unbegrenzt Internet-Flatrate"?
Eine "unbegrenzte Internet-Flatrate" bedeutet, dass du eine Internetverbindung hast, bei der du keine Begrenzung des Datenvolumens hast. Du kannst also so viel im Internet surfen, streamen oder herunterladen, wie du möchtest, ohne dass zusätzliche Kosten anfallen oder die Geschwindigkeit gedrosselt wird. Es gibt jedoch möglicherweise Einschränkungen in Bezug auf die Nutzung im Ausland oder bestimmte Dienste wie VoIP oder Peer-to-Peer-Downloads. **
-
Was sind typische Angriffsvektoren, die von Hackern genutzt werden, um in Computersysteme einzudringen?
Phishing-E-Mails, die dazu dienen, Passwörter oder sensible Informationen zu stehlen. Schwachstellen in Software oder Betriebssystemen, die ausgenutzt werden, um Schadcode einzuschleusen. Social Engineering, bei dem Hacker versuchen, durch Manipulation von Mitarbeitern Zugriff zu erhalten. **

Was sind die häufigsten Angriffsvektoren, die bei der Cyber-Sicherheit berücksichtigt werden müssen?
Die häufigsten Angriffsvektoren in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Unternehmen müssen sich gegen diese Bedrohungen durch geeignete Sicherheitsmaßnahmen wie Firewalls, Antivirensoftware und regelmäßige Schulungen für Mitarbeiter schützen. Eine umfassende Sicherheitsstrategie, die regelmäßige Überprüfungen, Updates und Backups umfasst, ist entscheidend, um sich gegen diese Angriffsvektoren zu verteidigen. **
Was sind die häufigsten Angriffsvektoren, die von Hackergruppen genutzt werden, um in Computersysteme einzudringen?
Die häufigsten Angriffsvektoren sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Hackergruppen nutzen diese Methoden, um Zugriff auf Computersysteme zu erhalten und sensible Daten zu stehlen. Es ist wichtig, sich gegen diese Angriffe zu schützen, indem man sich über aktuelle Bedrohungen informiert und Sicherheitsmaßnahmen ergreift. **
Top-Angebote
Produkte zum Begriff Angriffsvektoren:
-
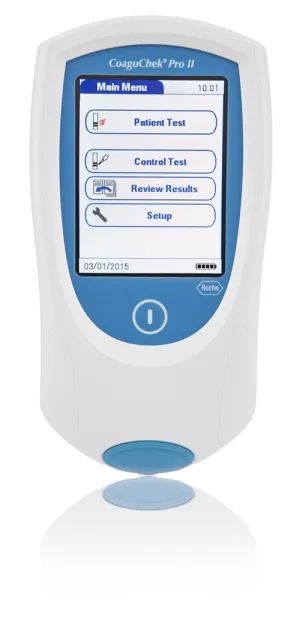
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II Gerät – professionelles INR- und aPTT-Messgerät für Point-of-Care-Gerinnungsdiagnostik Das CoaguChek® Pro II von Roche Diagnostics ist ein professionelles Point-of-Care-Gerät zur schnellen Bestimmung von PT/INR- und aPTT-Werten direkt am Patienten. Das mobile Gerinnungsmessgerät eignet sich für Arztpraxen, Kliniken, Intensivbereiche, OP, Notaufnahme und andere professionelle medizinische Einsatzbereiche. Durch die elektrochemische Messmethode und die geringe benötigte Blutmenge unterstützt das System eine schnelle und standardisierte Gerinnungsdiagnostik unmittelbar vor Ort. Das Gerät kombiniert mobile Anwendung, digitale Datenverwaltung und moderne Konnektivitätsfunktionen für den professionellen Praxis- und Klinikalltag. Produktvorteile Professionelles Point-of-Care-Gerät für Gerinnungsdiagnostik Bestimmung von PT/INR- und aPTT-Werten Nur 8 µl Vollblut erforderlich Geeignet für kapillares, venöses und arterielles Vollblut PT/INR-Ergebnisse in weniger als einer Minute Großer farbiger Touchscreen Integrierter 2D-Barcode-Scanner WLAN-Funktion zur Datenübertragung Speicher für bis zu 2000 Ergebnisse Mobile Nutzung durch integrierten Akku möglich Für professionelle Anwendung in Praxis und Klinik Lieferung inklusive Netzteil Anwendungsbereiche Gerinnungsmanagement in Arztpraxen INR-Kontrolle bei antikoagulierten Patienten Point-of-Care-Gerinnungsdiagnostik Klinik, Intensivstation und OP Notaufnahme und Akutversorgung Mobile medizinische Versorgung Professionelle PT/INR- und aPTT-Messung Messprinzip und Anwendung Das CoaguChek® Pro II arbeitet mit elektrochemischer Messung nach Aktivierung der Gerinnungskaskade. Je nach verwendetem Teststreifen können PT/INR- oder aPTT-Werte bestimmt werden. Für die Messung wird lediglich eine geringe Menge frischen Vollbluts benötigt. Die Probenauftragung kann seitlich oder von oben auf den Teststreifen erfolgen. Die intuitive Benutzerführung über Touchscreen unterstützt standardisierte Arbeitsabläufe im professionellen Umfeld. Datenmanagement und Konnektivität Das Gerät verfügt über integrierte WLAN-Funktionen, einen 2D-Barcode-Scanner sowie digitale Speicher- und Verwaltungsfunktionen für Testergebnisse. Dadurch eignet sich das System für dokumentationspflichtige Arbeitsbereiche mit zentralem Datenmanagement. Patienten- und Benutzeridentifikationen können über Barcode erfasst werden. Die gespeicherten Ergebnisse lassen sich in bestehende Dokumentations- und Datenmanagementprozesse integrieren. Technische Daten Produktart Point-of-Care-Gerinnungsmessgerät Messparameter PT/INR und aPTT Messprinzip Elektrochemische Messung Probenmaterial Frisches kapillares, venöses oder arterielles Vollblut Mindestprobenvolumen 8 µl Display Farbiger Touchscreen Speicherkapazität Bis zu 2000 Testergebnisse Konnektivität WLAN Barcode-Scanner Integrierter 2D-Barcodescanner Stromversorgung Netzteil und integrierter Akku Anwendungsbereich Professionelle medizinische Anwendung Hersteller Roche Diagnostics Lieferumfang CoaguChek® Pro II Gerät Netzteil Benutzerhandbuch Dokumentation Hinweis Für den Betrieb werden kompatible CoaguChek® PT- und aPTT-Teststreifen benötigt. Das Gerät ist für professionelle medizinische Anwender vorgesehen und nicht zur Selbstanwendung bestimmt. CoaguChek® Pro II jetzt für professionelle INR- und Gerinnungsdiagnostik bestellen.848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krumwiede-Steiner, Franziska: Förderpläne - einfach und effizientFörderpläne - einfach und effizient , Beobachten, diagnostizieren und überprüfen (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180817, Produktform: Kartoniert, Inhalt/Anzahl: 1, Beilage: Broschüre klebegebunden mit CD, Titel der Reihe: Bergedorfer Grundsteine Schulalltag##, Autoren: Krumwiede-Steiner, Franziska, Seitenzahl/Blattzahl: 56, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Diagnostik & Förderung; Förderpläne; Sekundarstufe I, Fachschema: Förderung (pädagogisch)~Didaktik~Unterricht / Didaktik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: HAS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: HAS SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 296, Breite: 212, Höhe: 7, Gewicht: 210, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Schulform: Hauptschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 191200620,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen oder Systeme zu infiltrieren. Es ist wichtig, sich gegen diese Angriffsvektoren zu schützen, indem man Sicherheitsmaßnahmen wie regelmäßige Updates, Schulungen für Mitarbeiter und starke Passwörter implementiert. **
-
Was sind die häufigsten Angriffsvektoren, die bei Cyberangriffen verwendet werden?
Die häufigsten Angriffsvektoren bei Cyberangriffen sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Diese Methoden werden genutzt, um Zugriff auf sensible Daten zu erlangen, Systeme zu infiltrieren oder Malware zu verbreiten. Unternehmen sollten daher ihre Mitarbeiter schulen, Software regelmäßig aktualisieren und Sicherheitsmaßnahmen implementieren, um sich vor diesen Angriffen zu schützen. **
-
Was sind typische Angriffsvektoren, die bei Cyberangriffen auf Unternehmensnetzwerke verwendet werden?
Phishing-E-Mails, die Mitarbeiter dazu verleiten, schädliche Links anzuklicken oder sensible Informationen preiszugeben. Schwachstellen in Software oder Systemen, die von Angreifern ausgenutzt werden, um Zugriff auf das Netzwerk zu erhalten. Social Engineering, bei dem Angreifer Informationen über Mitarbeiter sammeln, um Zugriffsberechtigungen zu erhalten. **
-
Was sind die häufigsten Angriffsvektoren, die bei der Cyberkriminalität eingesetzt werden?
Die häufigsten Angriffsvektoren bei Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware wird verwendet, um Systeme zu infiltrieren und Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe darauf abzielen, die Verfügbarkeit von Websites oder Diensten zu beeinträchtigen. **
Ähnliche Suchbegriffe für Angriffsvektoren
-
Was bedeutet "unbegrenzt Internet-Flatrate"?
Eine "unbegrenzte Internet-Flatrate" bedeutet, dass du eine Internetverbindung hast, bei der du keine Begrenzung des Datenvolumens hast. Du kannst also so viel im Internet surfen, streamen oder herunterladen, wie du möchtest, ohne dass zusätzliche Kosten anfallen oder die Geschwindigkeit gedrosselt wird. Es gibt jedoch möglicherweise Einschränkungen in Bezug auf die Nutzung im Ausland oder bestimmte Dienste wie VoIP oder Peer-to-Peer-Downloads. **
-
Was sind typische Angriffsvektoren, die von Hackern genutzt werden, um in Computersysteme einzudringen?
Phishing-E-Mails, die dazu dienen, Passwörter oder sensible Informationen zu stehlen. Schwachstellen in Software oder Betriebssystemen, die ausgenutzt werden, um Schadcode einzuschleusen. Social Engineering, bei dem Hacker versuchen, durch Manipulation von Mitarbeitern Zugriff zu erhalten. **
-
Was sind die häufigsten Angriffsvektoren, die bei der Cyber-Sicherheit berücksichtigt werden müssen?
Die häufigsten Angriffsvektoren in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Unternehmen müssen sich gegen diese Bedrohungen durch geeignete Sicherheitsmaßnahmen wie Firewalls, Antivirensoftware und regelmäßige Schulungen für Mitarbeiter schützen. Eine umfassende Sicherheitsstrategie, die regelmäßige Überprüfungen, Updates und Backups umfasst, ist entscheidend, um sich gegen diese Angriffsvektoren zu verteidigen. **
-
Was sind die häufigsten Angriffsvektoren, die von Hackergruppen genutzt werden, um in Computersysteme einzudringen?
Die häufigsten Angriffsvektoren sind Phishing-E-Mails, Schwachstellen in Software und Social Engineering. Hackergruppen nutzen diese Methoden, um Zugriff auf Computersysteme zu erhalten und sensible Daten zu stehlen. Es ist wichtig, sich gegen diese Angriffe zu schützen, indem man sich über aktuelle Bedrohungen informiert und Sicherheitsmaßnahmen ergreift. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.